Blog

  • CVE-2026-42945

    nginx 와 관련된 보안 문제라고 한다. 최신 버전에서 해결되었다고 한다. 1.30.1 이전 버전이 해당 대상이라고 한다. 나는 사용하지 않는 명령어라서 괜찮을 것이다.

    그런데 데비안 공식저장서는 버전이 잘 바뀌지 않는다. 그래도 걱정할 필요는 없다.

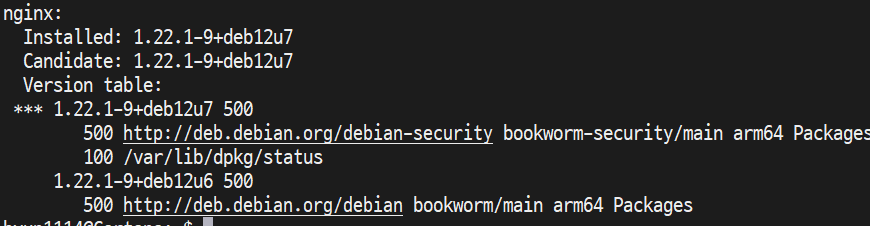
    우선 지금 사용하는 버전을 정확하게 알려면 다음과 같이 한다.

    apt policy nginx

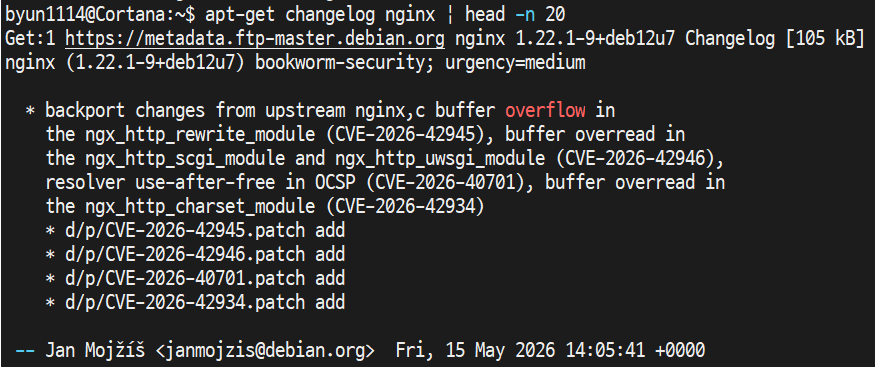
    다음 명령어를 이용하면 현재 적용된 변경 사항들을 알 수 있다.

    apt-get changelog nginx

    1.22.1-9+deb12u7 에는 CVE-2026-42945 패치가 적용된 것을 알 수 있다.

  • medgemma

    내 컴퓨터에서 실행할 수 있다는 양자화 모델을 이용해 보기로 했다.

    프로그램이 추천해 준 모델은 medgemma-1.5-4b-it 이다.

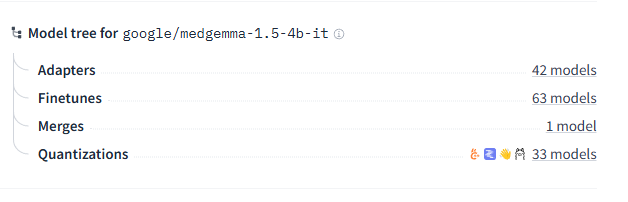
    이것을 그대로 이용할 수는 없다. 다른 사람들이 양자화시켜둔 것을 이용해야 한다고 한다.

    마지막 중 Quantizations의 33 models를 클릭한다.

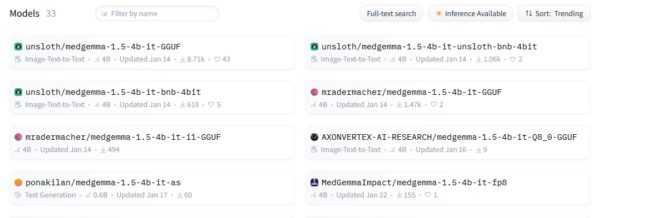
    첫 번째를 선택해 본다.

    Use this model 에서 ollama를 선택 한 후 모델을 지정한다. 처음 AI가 추천해 준 ollama run hf.co/unsloth/medgemma-1.5-4b-it-GGUF:Q5_K_M 를 이용해 본다.

    docker exec -it ollama ollama run hf.co/unsloth/medgemma-1.5-4b-it-GGUF:Q4_K_M

    Open WebUI 에서 파일을 읽어와도 된다. CLI 환경에서는 다음처럼 이용할 수 있다.

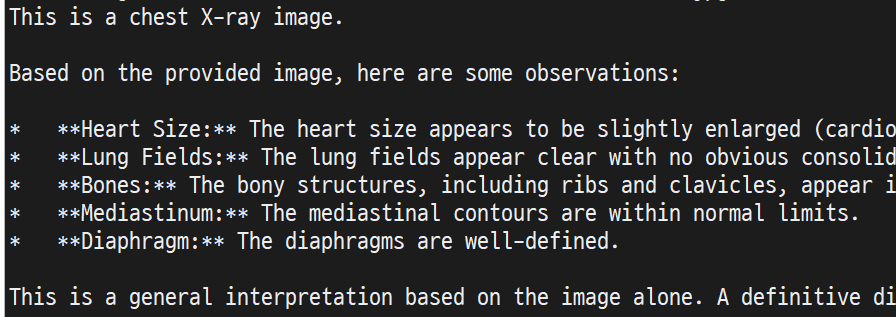
    docker exec -it ollama ollama run hf.co/unsloth/medgemma-1.5-4b-it-GGUF:Q4_K_M "Please read this X-ray /root/.ollama/001_00001.jpg"

    그럼 이렇게 결과가 나온다.

  • whichllm

    내 컴퓨터에서도 해봤다. 그랬더니 Qwen3-8B을 1번으로 추천했다. 내 RTX 3070 에서도 된다고 하니 Gemini에서 방법을 물어봐서 해보기로 했다.
    docker run -d --gpus=all \
      -v ./ollama:/root/.ollama \
      -p 11434:11434 \
      --name ollama \
      ollama/ollama

    이렇게 설치하고

    # Qwen3-8B 실행 (자동 다운로드 포함)
    docker exec -it ollama ollama run qwen3:8b

    이렇게 하면 된다.

    이거 신세상이다. 이용하기에 따라서는 매우 유용할 수도 있겠다.